La semana pasada, la IA ayudó a descubrir una falla en el software detrás de la mayoría de los sitios web del mundo, y los atacantes la estaban usando en cuestión de horas. Si su negocio tiene una web, esto merece cinco minutos de su tiempo.
Quizás vio los titulares. Finlandia desconectó todos los sitios web públicos de su gobierno. Países Bajos, Dinamarca y Francia también bajaron sitios. La Agencia de Seguridad Nacional de Estados Unidos (NSA) pidió a las organizaciones que no pudieran corregir el problema de inmediato que apagaran sus webs hasta poder hacerlo.
La causa fue una falla llamada PHP2Shell, en un software que la mayoría de los dueños de negocio nunca ha oído nombrar pero del que casi seguro depende. Ya está corregida. Pero la forma en que se desarrolló dice mucho sobre los próximos años de tener un negocio en internet, y sobre lo que debe esperar de quien cuida su sitio web.
Qué es PHP y por qué está en su web
PHP es el motor que arma las páginas web en el momento en que alguien las visita. Todo sitio de WordPress funciona con él, igual que Drupal, Joomla, la mayoría de las tiendas en línea hechas con WooCommerce e infinidad de formularios de reservas, portales de clientes y áreas de miembros. Si su web tiene un inicio de sesión, un panel o un constructor de páginas, es muy probable que PHP esté debajo.
Cuánto de la web
Porcentaje de sitios web con un lenguaje de servidor conocido que funcionan con PHP
Todos los sitios de WordPress están en la barra roja.
La falla permitía a un atacante tomar el control del servidor detrás de un sitio web sin contraseña ni inicio de sesión. Todas las versiones de PHP de los últimos catorce años estaban afectadas. En la práctica, eso significaba la mayoría de los sitios de internet, hasta que se actualizaran.
Lo que estaba en juego para un negocio
Cuando alguien controla el servidor donde funciona su web, controla todo lo que hay en él. Para un negocio, eso puede significar:
- Datos de clientes. Nombres, correos, teléfonos, historial de pedidos y todo lo que recogen sus formularios.
- Pagos. Un código oculto en la página de pago puede copiar los datos de tarjeta mientras el cliente los escribe.
- Su reputación. Páginas de spam, redirecciones falsas o una página principal alterada, que muchas veces los clientes notan antes que usted.
- Google. Los sitios hackeados reciben una advertencia en los resultados de búsqueda, y las visitas caen de un día para otro.
- Tiempo fuera de línea. Un sitio desconectado para limpiarlo es un sitio que no está recibiendo reservas, pedidos ni llamadas.
- El resto de su negocio. Un servidor hackeado puede servir de entrada a su correo, sus archivos y otros sistemas.
Por qué esta es una historia de IA
Parte de la falla no era nueva. Un desarrollador de PHP la notó durante una revisión en 2024. Se dejó de lado porque nadie pudo demostrar que fuera peligrosa.
En agosto de 2026, la IA demostró que lo era. Un investigador de la firma de seguridad Calif, dentro de un programa de OpenAI llamado Patch the Planet, encontró la primera parte con un modelo de OpenAI el 1 de agosto. Investigadores de Wiz la encontraron por su cuenta el 19 de agosto, también con herramientas de IA. Ambos la reportaron en privado, para que se pudiera corregir antes de que los delincuentes supieran de ella.
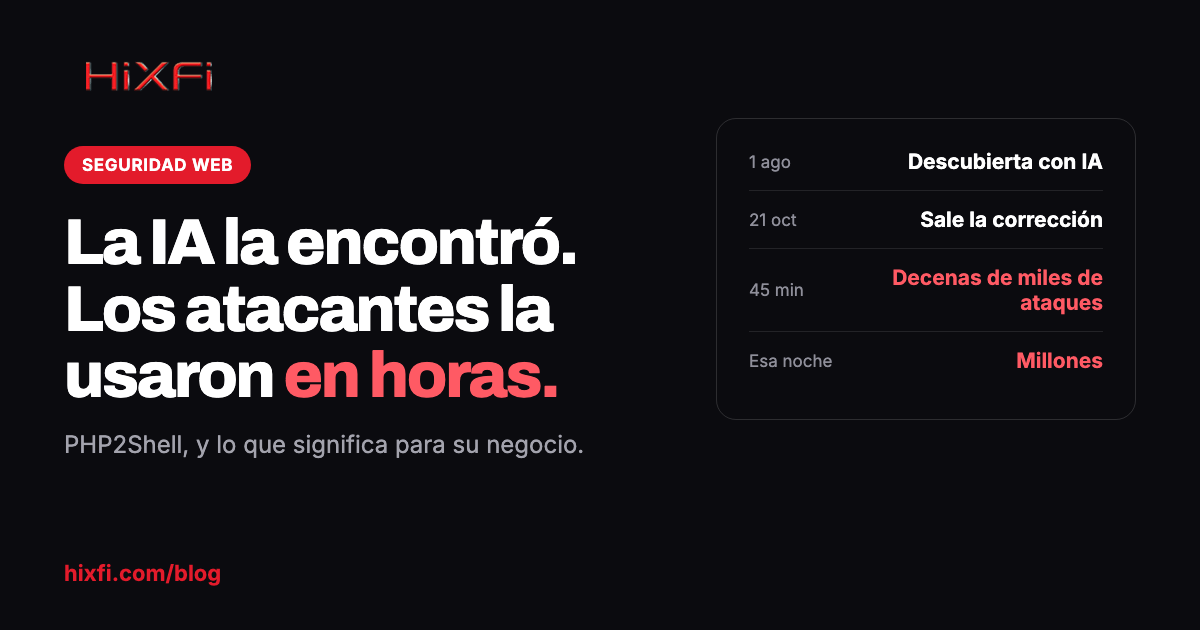
Cronología
Del descubrimiento a millones de ataques
| 1 ago | Descubierta con ayuda de un modelo de IA |
| 19 ago | Descubierta de nuevo, por separado, también con IA |
| 17 oct | Primeros intentos de ataque, antes de cualquier anuncio |
| 20 oct | Se filtra la noticia, un día antes de la corrección |
| 21 oct | Sale la corrección. Millones de ataques esa misma noche. |
El plan de corregirla en silencio no se sostuvo. La noticia se filtró el día antes de que la corrección estuviera lista, y Amazon dijo después que había visto intentos de ataque días antes. Una vez que los detalles se hicieron públicos, los ataques no crecieron poco a poco. Explotaron.
Velocidad de los ataques
Intentos de ataque que contó Cloudflare después de que se difundió la noticia el 21 de octubre
Cada paso es unas diez veces el anterior, así que las barras usan una escala de diez.
Esa velocidad es la parte de la IA. Las mismas herramientas que ayudan a los investigadores a encontrar una falla ayudan a los delincuentes a convertirla en un ataque funcional y lanzarlo contra millones de sitios a la vez. Como dijo TJ Sayers, del Center for Internet Security, PHP2Shell "muestra cómo la IA puede ayudar a descubrir fallas enterradas y convertir cadenas de ataque complejas en ataques prácticos".
La verdadera lección: el periodo de espera se acabó
La mayoría de los negocios ha contado, sin decirlo, con un periodo de espera. Se anunciaba una falla, y a los delincuentes les tomaba días o semanas usarla de forma masiva. Las actualizaciones podían esperar a la próxima visita de mantenimiento, o a cuando alguien tuviera tiempo.
El margen para actualizar
Tiempo entre que una falla se hace pública y los ataques masivos
Ilustración, no a escala exacta. Para algunos sitios, los ataques empezaron antes de la noticia.
PHP2Shell redujo ese margen a horas, y para algunos sitios los ataques empezaron antes de que saliera la noticia. Lo bueno es que quienes defienden internet encontraron esta falla primero. Lo malo es que hay mucho software antiguo y muy usado que nunca se ha examinado tan de cerca, y ahora se puede. PHP2Shell no será la última. Lo más probable es que sea la primera de muchas.
Cómo debe tomarlo un negocio serio
Nada de esto pide pánico, ni que usted se convierta en experto técnico. Pide tratar su web como el sistema de negocio que es: algo con un responsable, un plan y un tiempo de respuesta. Estas son las cinco cosas que quisiéramos que todo dueño de negocio tuviera listas.
- Una persona con nombre que la mantenga actualizada. Su empresa web, su proveedor de hosting o alguien de su equipo. No "quien la hizo", y no nadie.
- Las correcciones críticas, aplicadas el mismo día. Pregunte qué tan rápido actúan ante una emergencia como esta. La respuesta correcta se mide en horas.
- Un plan para desconectar el sitio. Quién decide, y una página sencilla de "volvemos pronto" lista, para que tome minutos y no una reunión.
- Copias de seguridad guardadas en otro lugar, y probadas. Una copia que nunca ha restaurado es una esperanza, no un plan.
- Un firewall delante del sitio. Servicios como Cloudflare bloquearon muchos ataques de PHP2Shell antes de que la mayoría de los sitios se actualizara.
Cinco preguntas para quien maneja su web
Envíelas esta semana. Las respuestas le dirán rápido si está cubierto.
- ¿Nuestro sitio estuvo afectado por PHP2Shell, y ya está actualizado? Un buen proveedor ya se lo habrá dicho.
- ¿Qué versión de PHP usa nuestro sitio ahora mismo? Debe ser 8.2.35, 8.3.36, 8.4.27, 8.5.12 o más reciente. Cualquier sitio en 8.1 o anterior no recibió una corrección oficial y necesita actualizarse.
- ¿Revisaron si alguien entró antes de la actualización? Una actualización cierra la puerta; no saca a quien ya estaba adentro.
- ¿Tenemos sitios de prueba viejos o plugins sin usar en línea? Las copias olvidadas de una web suelen ser las que nadie actualiza.
- ¿Qué tan rápido actuarán con la próxima? Habrá una próxima.
Lo que hicimos
En nuestro servidor de hosting principal, actualizamos PHP a las versiones corregidas y confirmamos que son las que realmente están funcionando, no solo instaladas. Ese último paso importa: un servidor puede tener la versión nueva en el disco mientras la vieja sigue atendiendo visitas hasta que se reinicia. Nuestra propia web, hixfi.com, ya no usa PHP desde que la sacamos de WordPress la semana anterior.
Preguntas que hacen los dueños de negocio
¿Mi sitio de WordPress está afectado por PHP2Shell?
Todo sitio de WordPress funciona con PHP, así que estuvo afectado hasta que su PHP se actualizó a 8.2.35, 8.3.36, 8.4.27, 8.5.12 o una versión posterior. WordPress en sí no necesita actualizarse por esto; el PHP que lo sostiene sí.
Mi web está alojada con una empresa. ¿Tengo que hacer algo?
Confírmelo. La mayoría de los proveedores actualizaron rápido, pero los sitios con versiones antiguas de PHP no recibieron una corrección oficial. Pregúntele a su proveedor qué versión de PHP usa su sitio ahora mismo.
¿Qué hago si mi sitio no se puede actualizar de inmediato?
Las agencias de seguridad recomendaron desconectar el sitio hasta poder actualizarlo. Un firewall ayuda, pero el equipo de PHP dijo que ninguna solución temporal es completa.
¿Cómo sabría si hackearon mi sitio?
Algunas señales: usuarios administradores que nadie creó, páginas o enlaces que usted no añadió, una advertencia de Google en los resultados de búsqueda, o clientes que reportan redirecciones extrañas. Si tiene dudas, pida a un profesional que lo revise.
¿No sabe cómo está su web?
Nuestros planes de mantenimiento web incluyen actualizaciones de seguridad el mismo día, copias de seguridad fuera del servidor y monitoreo, para que emergencias como esta se resuelvan antes de que usted se entere.
O escríbanos y revisamos su sitio.
¿Quiere que nos encarguemos? Vea nuestros planes de mantenimiento WordPress.